资源介绍
英文全称:Information security, cybersecurity and privacy protection — Privacy information management systems — Requirements and guidance
发布时间:2025-10-14(第二版,替代ISO/IEC 27701:2019),由ISO/IEC JTC1 SC27(信息安全、网络安全和隐私保护分委会)编制
核心一句话:2019版是ISO27001/27002的扩展补充标准;2025版是一套独立、完整、可单独认证的隐私信息管理体系PIMS标准,不再强制依附ISMS(ISO27001)
说明:ISO官方售卖原版英文,国内目前没有官方中文版;市面上的中文版、中英文对照版均为机构翻译版本,不是国标等同转化文本。
一、标准基础介绍
1. 适用范围
本标准规定了建立、实施、保持和持续改进隐私信息管理体系(PIMS)的要求,同时提供实施指南。
适用对象:个人可识别信息(PII)的控制者、处理者,覆盖所有类型、规模的组织,企业、政府、非营利机构均可使用;用于管控个人信息处理活动的隐私风险,支撑全球隐私法规合规(GDPR、个人信息保护法、CCPA、LGPD等)。
2. 标准定位
- 2019版定位:ISO27001/27002的隐私扩展,实施和认证前提:组织必须先建立并通过ISO27001 ISMS体系;PIMS是叠加在ISMS之上的附加要求。
- 2025版定位:独立管理体系标准(Standalone),自带完整HLS高阶结构4–10章;可以单独建立PIMS、单独拿27701证书,不需要先有ISO27001;同时也支持和ISO27001、ISO9001、ISO42001(AI管理)等体系融合运行。
3. 标准章节结构(2025版,HLS统一高阶结构)
| 章节 | 名称 | 核心内容 |
|---|---|---|
| 4 | 组织环境 | 识别内外部环境、相关方、隐私边界、PII处理范围,确定PIMS适用边界 |
| 5 | 领导作用 | 最高管理者承诺、隐私方针、角色职责、DPO/隐私负责人、问责机制 |
| 6 | 策划 | 独立的隐私风险评估与处置(2019版是依附于信息安全风险)、隐私目标、变更策划 |
| 7 | 支持 | 资源、能力、意识、沟通、成文信息(文档记录) |
| 8 | 运行 | 体系落地、PII处理活动管控、数据主体权利响应、事件处置、外包/服务商管控 |
| 9 | 绩效评价 | 监视测量、内部审核、管理评审、合规性评价 |
| 10 | 改进 | 不符合、纠正措施、持续改进 |
附录(Annex)
- Annex A:PIMS参考控制目标与控制措施(核心控制集,分3张表:A.1 PII控制者、A.2 PII处理者、A.3 通用安全控制),合计78项控制;
- Annex B:对应Annex A所有控制的实施指南;
- Annex C:和ISO/IEC 29100(隐私框架)映射;
- Annex D:和GDPR映射;
- Annex E:和ISO27018、ISO29151映射;
- Annex F:本版与2019版条款对照映射表
2025版控制拆分:
- A.1 控制者:31项控制
- A.2 处理者:18项控制
- A.3 通用安全:29项控制
指南全部统一放到Annex B,控制要求和实施指南物理分离,方便审核判定(哪些是强制要求、哪些是指南)
4. 核心价值
- 无ISO27001也可做隐私认证,降低中小组织、互联网、服务商的隐私合规门槛;
- 独立隐私风险模型,不再把隐私风险简单等同于信息安全风险;
- 新增AI自动化决策、云服务、数据跨境、气候变化对隐私的影响等现代场景;
- 统一HLS结构,多体系整合难度大幅下降;
- 证书对外证明:组织具备独立的个人信息治理能力,不只是信息安全能力。
二、2019版 vs 2025版 详细差异对比
(一)最根本差异:体系依附关系(颠覆性)
- ISO27701:2019:属于ISO27001的扩展标准。
- 前置条件:组织必须先建立ISO27001 ISMS;PIMS不是独立体系,只是在ISMS上叠加隐私附加控制;
- 体系条款:只有Clause5是PIMS要求,其余复用ISO27001的4–10章;
- 适用性声明SoA:是ISO27001的SoA的附加补充。
- ISO27701:2025:独立管理体系标准。
- 自带完整4–10章HLS高阶条款,可独立实施、独立审核、独立发证;
- 依然可以和ISO27001融合运行(推荐大型企业),但不再强制;
- 拥有独立的PIMS适用性声明(SoA),专门针对Annex A隐私控制
(二)结构、条款编排差异
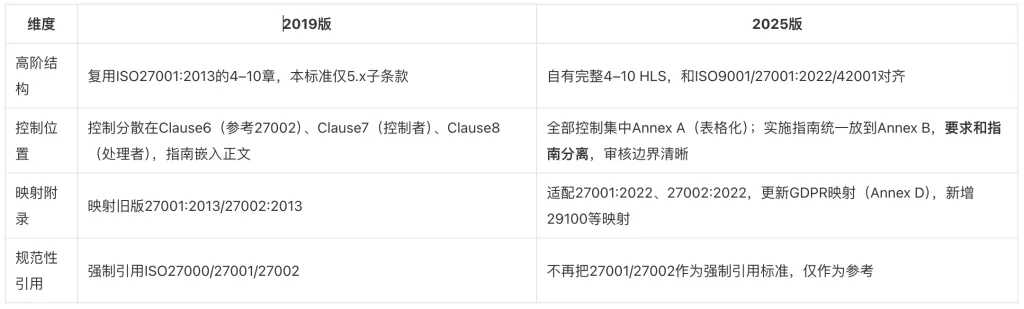
- 2019:隐私风险是信息安全风险的子集,沿用ISO27005信息安全风险评估流程;
- 2025:独立的隐私风险评估流程(Clause6),隐私风险判定维度包含:数据主体权利、合规义务、公平性、透明度、自动化决策偏见、数据最小化、跨境传输等,不局限于保密性、完整性、可用性CIA三元组;同时新增要求:评估气候变化对隐私处理活动的影响(特色新增点)
(四)控制集的重构、新增重点场景
- AI、自动化个人信息处理、自动化决策的隐私管控(2019几乎没有);
- 云服务、外包服务商、子处理链的隐私责任链条强化;
- 数据主体权利响应(访问、更正、删除、撤回同意、可携带权)的闭环验证;
- 隐私设计(Privacy by Design)、隐私默认设置(Privacy by Default)提升到强制管控;
- 区分控制者与处理者责任更加清晰,适配国内《个人信息保护法》、GDPR的"控制者/处理者二分法";
- 控制总数精简、归类优化:2019控制散、多重复;2025合并同类项,一共78项,分类清晰(控制者/处理者/通用)
(五)审核、认证、转版规则
- 2019证书有过渡期(UKAS等机构通用安排:发布后一般3年过渡期,到期全部转为2025版);
- 审核员不再必须同时持有ISO27001审核资质才能审核27701;
- gap分析重点:
- 原有27001+27701:2019客户:只需要补新版独立PIMS条款、新版隐私风险、新版AnnexA控制;
- 新建体系客户:两条路线可选:①独立PIMS(只做27701);②PIMS+ISMS融合(27001+27701)
(六)术语更新
- 修订PII、隐私风险、PII控制者、PII处理者;
- 新增:隐私影响评估PIA、自动化处理、隐私问责、数据处理记录等术语;
- 去掉"在ISMS框架下实施隐私管理"这类限定描述
三、2019版、2025版适用场景选型建议
✅ 选2025新版优先:
- 企业只想要隐私合规证书,暂时不想做ISO27001;
- 业务以数据处理、SaaS、AI、用户隐私为核心;
- 想单独对外展示隐私治理能力(招投标、海外客户、GDPR合规);
- 多体系建设(质量、安全、AI),需要统一HLS结构,降低整合成本
✅ 存量客户(已经持有27701:2019证书):
- 过渡期内可继续使用旧版;过渡期结束前完成转版差距分析、体系升级;
- 原有ISO27001可以保留,和新版27701融合运行
四、常见误区澄清
- ❌ 误区:2025版出来之后,就不能和27001一起做了
✅ 正解:依然强烈推荐高风险行业同时做27001+27701;只是不再强制绑定;
- ❌ 误区:新版取消了信息安全控制
✅ 正解:Annex A.3保留通用安全控制,只是不再依赖27002作为强制基线;
- ❌ 误区:有官方中文版
✅ 正解:ISO仅发布英文原版;国内机构翻译版只能作为内部参考,不是国家标准;等同转化国标GB/T版本尚未发布。
资源文件已加密存储,仅在通过权限校验后由服务端解密输出,无法直接下载或传播。